
Target Orangehill over Hâck The Hague: “We zien dit niet als een risico, maar als een kans”
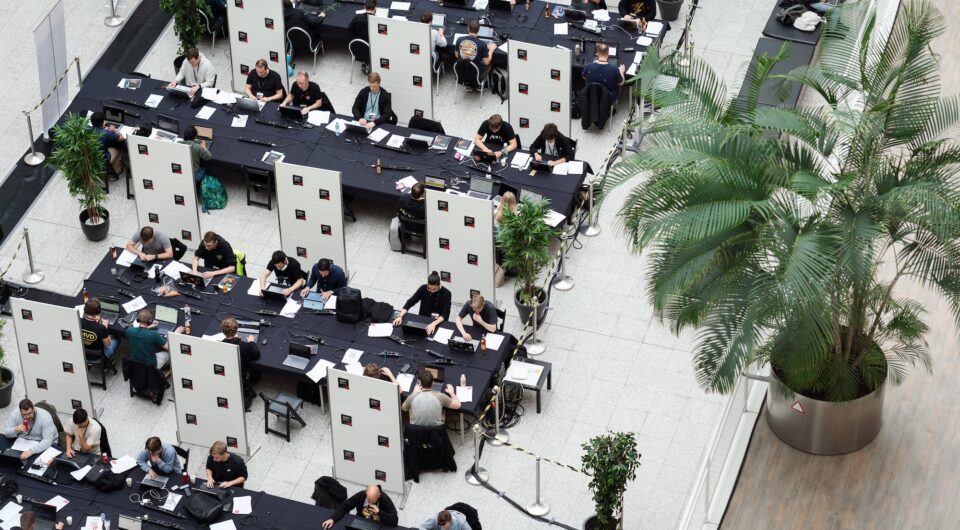
Vandaag gaan ethische hackers tijdens de zevende editie van Hâck The Hague op zoek naar kwetsbaarheden in de digitale systemen van de gemeente Den Haag. Daarbij liggen niet alleen systemen van de gemeente zelf onder de loep, maar ook die van leveranciers. Eén van hen is Orangehill, dat de Sociale Kaart Den Haag bouwt en onderhoudt. Waarom stelt een leverancier zijn eigen systemen open voor hackers? We vroegen het Sander van den Broek, oprichter van Orangehill
Technologie met directe impact
De Sociale Kaart Den Haag helpt inwoners en vooral professionals om snel de juiste ondersteuning, hulpverlening en maatschappelijke voorzieningen te vinden. Voor Orangehill is dat precies wat het werken voor een gemeente bijzonder maakt. “Technologie heeft hier direct maatschappelijke impact,” vertelt Van den Broek. “Wat we ontwikkelen wordt dagelijks gebruikt door inwoners en professionals. Dat brengt verantwoordelijkheid met zich mee, maar geeft ook veel voldoening, omdat je concreet bijdraagt aan toegankelijke dienstverlening.”
Security vanaf het eerste ontwerp
Gemeenten zijn voor hun digitale dienstverlening voor een groot deel afhankelijk van leveranciers. Orangehill neemt die verantwoordelijkheid zeer serieus. “Vanaf het eerste ontwerp besteden we aandacht aan beveiliging, privacy, beschikbaarheid en continuïteit. Gebruikers moeten erop kunnen vertrouwen dat informatie beschikbaar is wanneer die nodig is en dat gegevens zorgvuldig worden verwerkt. Daarom zien we security niet als een losse controle achteraf, maar als een integraal onderdeel van ontwikkeling en beheer.”
NIS2: een gezamenlijke verantwoordelijkheid
Met wetgeving als NIS2 worden de eisen aan de cybersecurity van leveranciers in de publieke sector steeds strenger. Volgens Orangehill past dat bij een beweging die al langer gaande is. “Cybersecurity wordt een gezamenlijke verantwoordelijkheid binnen de hele keten. Wij investeren continu in veilige ontwikkelprocessen, risicobeheersing, monitoring en bewustwording binnen onze organisatie. Daarnaast werken we nauw samen met onze opdrachtgevers om beveiligingsmaatregelen transparant te maken en waar nodig te versterken. NIS2 helpt om verwachtingen en verantwoordelijkheden nog duidelijker vast te leggen.”
Een frisse blik van buitenaf
Waarom dan meedoen aan een event waarbij hackers actief zoeken naar zwakke plekken in je eigen systemen? “Omdat geen enkel systeem ooit volledig af is op het gebied van beveiliging,” zegt Van den Broek. “Hâck The Hague biedt de kans om onze systemen vanuit een ander perspectief te laten beoordelen door ervaren securityonderzoekers. Dat levert inzichten op die je met reguliere controles niet altijd boven tafel krijgt. We zien dit niet als een risico, maar als een kans om te leren, te verbeteren en de digitale weerbaarheid van onze oplossingen verder te vergroten. Uiteindelijk profiteren zowel de gemeente als de inwoners daarvan.”